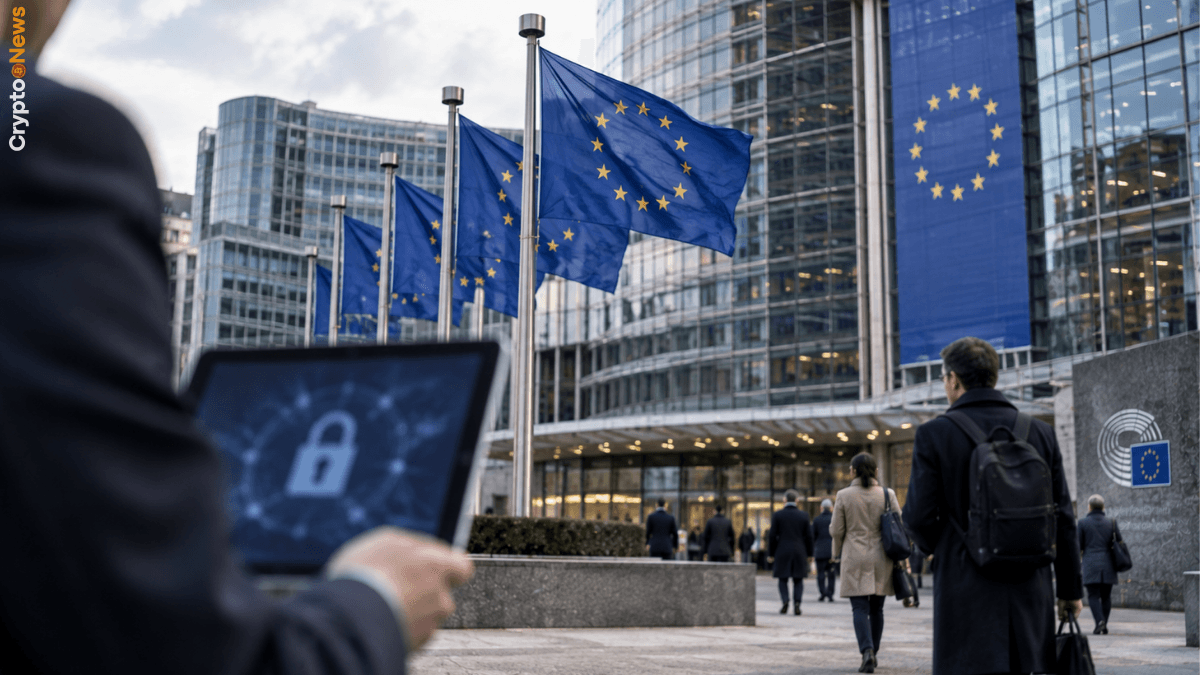
L’Unione Europea impone ai produttori di wallet crypto hardware e software di segnalare le vulnerabilità sfruttate attivamente entro 24 ore dalla scoperta. L’obbligo, entrato in vigore l’11 settembre 2026, deriva dall’articolo 14 del Cyber Resilience Act e prevede sanzioni fino a 15 milioni di euro.

Il meccanismo di segnalazione in tre fasi
I produttori di wallet connessi che vendono nell’Unione Europea devono ora seguire una procedura scaglionata quando scoprono una vulnerabilità sfruttata attivamente o un incidente grave. La prima comunicazione, un allarme preliminare, va inviata senza indugio e comunque entro 24 ore all’Agenzia dell’Unione Europea per la Cybersecurity, ENISA, e al team nazionale di risposta agli incidenti competente.
Segue una notifica più dettagliata entro 72 ore, che deve includere la natura della vulnerabilità, le informazioni sul prodotto interessato e le misure correttive già adottate. Il report finale è previsto entro 14 giorni dalla disponibilità di una misura correttiva per le vulnerabilità sfruttate attivamente, oppure entro un mese per gli incidenti gravi.
Le comunicazioni devono avvenire attraverso la Single Reporting Platform di ENISA, operativa dalla stessa data di entrata in vigore dell’obbligo. Il regolamento si applica anche ai prodotti già presenti sul mercato, non soltanto alle nuove versioni commercializzate dopo l’11 settembre.
Perché la norma riguarda anche i wallet crypto
L’obbligo di segnalazione previsto dall’articolo 14 anticipa di oltre un anno l’applicazione generale del Cyber Resilience Act (FONTE: comunicato stampa Unione Europea), fissata per l’11 dicembre 2027. La norma riguarda i produttori di prodotti con elementi digitali venduti nell’Unione, comprese le aziende con sede fuori dai confini europei.
I wallet hardware e software non vengono citati esplicitamente nel testo normativo, ma rientrano nella definizione generale di prodotti connessi qualora soddisfino i requisiti previsti. Le sanzioni amministrative possono raggiungere, secondo le fonti disponibili, cifre comprese tra 15 e 17,3 milioni di euro, con oscillazioni legate alla conversione valutaria indicata nei diversi resoconti.
Le prime segnalazioni restano riservate alle autorità competenti e non vengono automaticamente rese pubbliche. I progetti open source non risultano esentati in modo automatico dall’obbligo, un dettaglio che potrebbe generare incertezza applicativa per gli sviluppatori indipendenti.
L’impatto sulla fiducia nel mercato crypto
La misura interviene in un momento in cui la sicurezza dei wallet resta un tema centrale per gli utenti crypto, dopo diversi episodi di violazione dei dati riguardanti produttori di hardware wallet nei mesi recenti (vedi caso Coldcard). Un regime di segnalazione rapida può contribuire a rendere più trasparente la gestione delle vulnerabilità critiche.
Resta da vedere quanto rapidamente i produttori riusciranno ad adeguare le proprie procedure interne. Un allarme entro 24 ore richiede sistemi di monitoraggio già pronti, non processi da costruire dopo la scoperta del problema.