Il Caso e Rivelazioni di International Cyber Digest
Una sofisticata operazione di spionaggio industriale e cyber-estorsione ha scosso le fondamenta di Revolut, uno dei principali player del settore fintech mondiale. Secondo quanto riportato in esclusiva dal profilo X di International Cyber Digest (@IntCyberDigest), la società è caduta vittima di un attacco mirato condotto dal threat actor noto come IAmNotAVillain. L’operazione non si è configurata come un’incursione rapida, ma come una compromissione infrastrutturale e identitaria silente, protrattasi per ben sei mesi prima che l’aggressore palesasse la propria presenza e avanzasse richieste di riscatto.

Il “Cavallo di Troia”: L’Abuso dell’Infrastruttura della Polizia Italiana
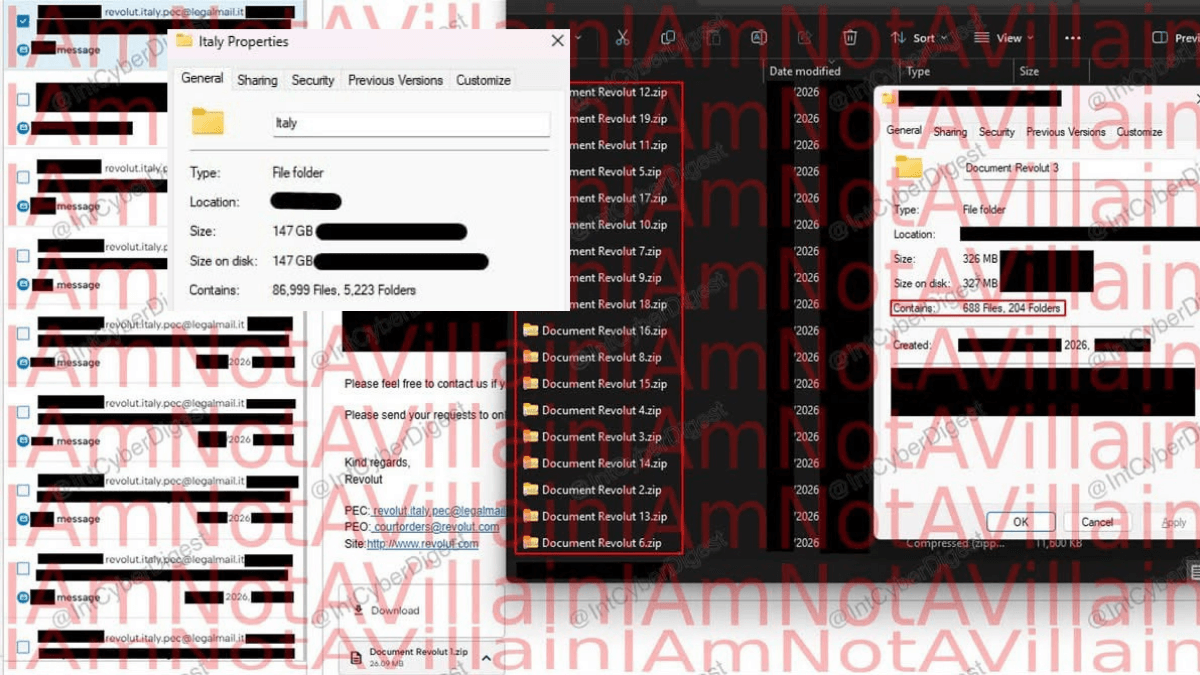
L’elemento più inquietante emerso dall’indagine riguarda il vettore dell’attacco: IAmNotAVillain non ha forzato il perimetro di Revolut con attacchi brute-force, ma ha utilizzato un “Cavallo di Troia” istituzionale. L’hacker è riuscito a compromettere e abusare dell’infrastruttura di diversi dipartimenti delle forze di polizia italiane.
Attraverso questa violazione, l’aggressore ha inviato a Revolut delle “information-demand emails”: comunicazioni fraudolente che simulavano richieste legali e mandati giudiziari (subpoena) provenienti da autorità legittime. Sfruttando la pressione dell’autorità e l’apparente ufficialità dei canali istituzionali italiani, l’hacker ha indotto il team di Revolut a consegnare dati sensibili sotto la copertura di una cooperazione giudiziaria internazionale. Questa gravissima falla mette a nudo l’incapacità dei sistemi di controllo del colosso fintech nel distinguere tra una procedura legale autentica e una contraffazione orchestrata da un criminale informatico.
La Diffusione dei Dati e i Clienti VIP Coinvolti
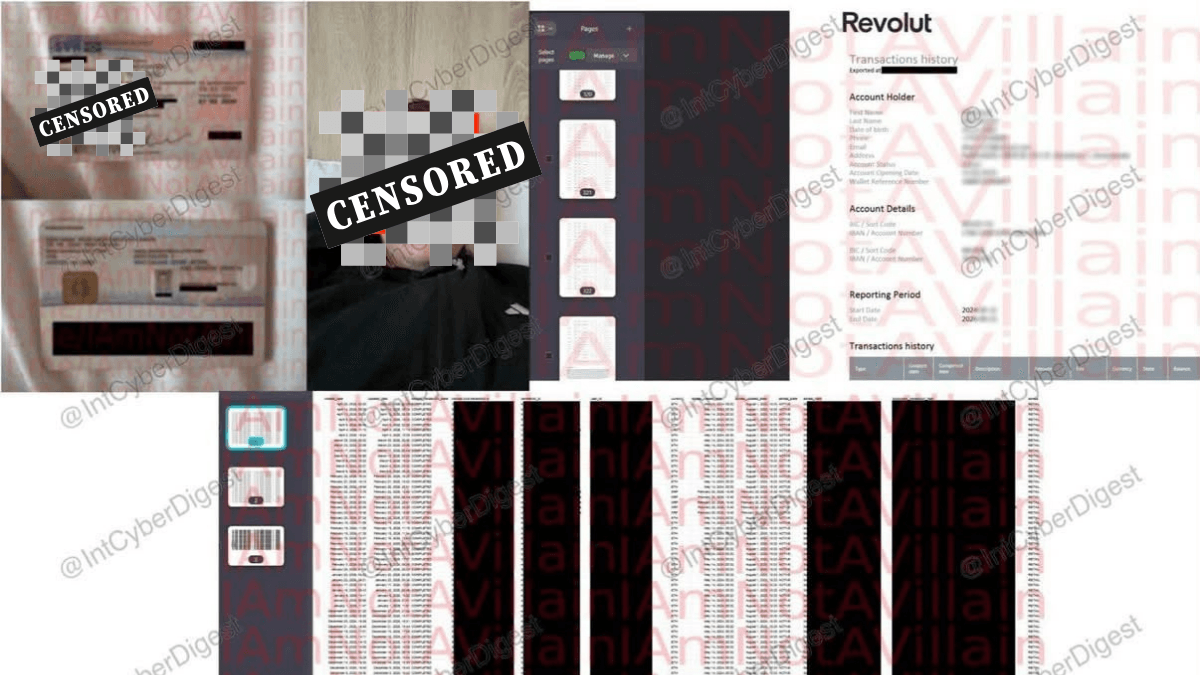
Il 13 settembre 2026, l’attaccante ha lanciato un sito di leak, avviando la pubblicazione sistematica delle informazioni sottratte. Sebbene il grosso dei dati provenga da utenti residenti in Svizzera e Francia, IAmNotAVillain sostiene che Revolut abbia “consegnato” informazioni relative a residenti di numerosi altri paesi, suggerendo una gestione impropria delle procedure di trasferimento dati al di fuori della propria giurisdizione.
L’elenco dei paesi coinvolti comprende:
- Cipro, Portogallo, Germania, Spagna, Bulgaria, Repubblica Ceca, Romania, Polonia, Malta, Norvegia, Svezia e Italia.
Esposizione di Clienti VIP
Tra i dati esposti figurano informazioni sensibili appartenenti a figure di alto profilo:
- Il tennista Shevchenko.
- Felix Römer, CEO di Gamdom/Skinscom.
- Georges Mikautadze, calciatore professionista.
È interessante notare come, inizialmente, l’hacker avesse indicato Mikautadze come giocatore del Barcellona; l’errore è stato prontamente corretto dalla community di esperti (tra cui Sam Security), confermando che l’atleta milita nel Villarreal dal settembre 2025. Per un giornalista investigativo, questo dettaglio rappresenta l’unico punto verificabile che ha permesso inizialmente di pesare l’accuratezza delle affermazioni del threat actor.
L’Estorsione e le Accuse di Negligenza a Revolut
La richiesta di riscatto avanzata da IAmNotAVillain non si limita alla minaccia di pubblicare i dati dei clienti. L’aggressore sostiene di possedere “insights” sul funzionamento interno del team di Revolut, minacciando di rilasciare messaggi privati e dettagli operativi che potrebbero includere chat interne (come Slack o email aziendali).
L’hacker ha lanciato una violenta requisitoria contro la società, accusandola di:
- Sistematica negligenza nelle politiche di privacy e protezione delle informazioni.
- Gestione scellerata della jurisdiction, avendo consegnato dati a paesi terzi senza le necessarie verifiche.
- Esposizione non protetta di dati critici che avrebbero dovuto essere inaccessibili.
Implicazioni per il Settore Fintech e Crypto
Questo attacco solleva interrogativi devastanti per l’intero ecosistema fintech e criptovalute. Se un’istituzione finanziaria può essere ingannata per sei mesi da richieste simulate di una forza di polizia straniera, l’intero apparato di compliance basato sulla fiducia istituzionale vacilla. Il danno reputazionale per Revolut è immenso, poiché non si tratta solo di una falla tecnica, ma di un fallimento dei processi amministrativi e di verifica.
La gravità di questa compromissione evidenzia l’urgenza di implementare standard di sicurezza crittografica e protocolli di validazione delle identità istituzionali molto più rigidi, per impedire che la cooperazione internazionale diventi la via preferenziale per il crimine informatico su vasta scala.
Sintesi Cronologica dell’Attacco
Sulla base delle evidenze raccolte tra il 13 e il 14 settembre 2026, l’escalation dell’attacco può essere così riassunta:
- Marzo – Settembre 2026: Conduzione dell’attacco silenzioso. IAmNotAVillain mantiene l’accesso ai sistemi Revolut abusando dell’identità della polizia italiana.
- Fase Operativa (Information-demand): Invio sistematico di email fraudolente sotto copertura istituzionale per estorcere dati sensibili ai dipartimenti di compliance di Revolut.
- 13 Settembre 2026: Lancio del sito di leak, pubblicazione dei primi dati VIP e formulazione della richiesta di riscatto con minaccia di rivelare i segreti operativi del team.
- 14 Settembre 2026: Divulgazione dei dettagli sulla compromissione dei dipartimenti di polizia italiani e conferma della durata semestrale dell’operazione.