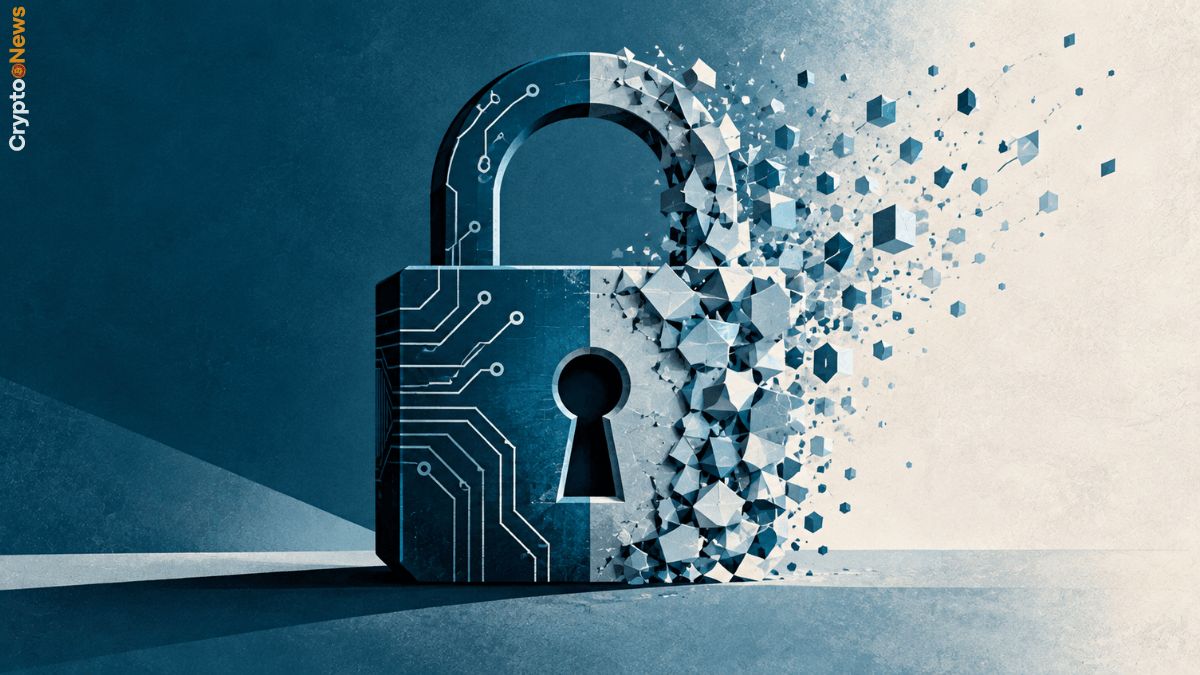
Europol ha pubblicato mercoledì due report attraverso il proprio European Cybercrime Centre (EC3), avvertendo che i futuri computer quantistici rappresentano una minaccia concreta non per le blockchain in sé, ma per i wallet che le persone usano per custodire le proprie criptovalute.

Secondo l’Europol, chiunque detenga bitcoin o altre monete, su un exchange o in un wallet personale, rientra nell’ambito di questo avvertimento.
Dove si concentra realmente il rischio
Il report, intitolato Quantum Computing and Cryptocurrencies, individua le chiavi crittografiche usate per controllare i wallet e autorizzare le transazioni come il principale punto di esposizione dell’intero ecosistema crypto. Un computer quantistico sufficientemente potente potrebbe, in teoria, eseguire l’algoritmo di Shor, un metodo matematico capace di risolvere i problemi alla base della crittografia a chiave pubblica, derivando una chiave privata da una chiave pubblica già esposta sulla blockchain.
In quel momento, spiega Europol, un attaccante potrebbe firmare transazioni e spostare fondi senza l’autorizzazione del proprietario.
Le funzioni hash che sostengono il mining, al contrario, risultano in gran parte resistenti a questo tipo di attacco, secondo quanto riportato da Crypto Economy. Il rischio più immediato riguarda quindi gli indirizzi più vecchi, dove la chiave pubblica risulta già visibile on-chain, oppure le transazioni moderne che restano in attesa di conferma, un intervallo durante il quale la chiave pubblica diventa temporaneamente osservabile.
Quante monete sarebbero potenzialmente esposte
Le stime sul numero di bitcoin a rischio variano in base alla fonte. Secondo dati di CryptoQuant citati da Crypto Briefing, circa 6,9 milioni di BTC si troverebbero in indirizzi legacy o riutilizzati potenzialmente vulnerabili, per un valore stimato di circa 586 miliardi di dollari al momento della pubblicazione del report.
Un’altra ricostruzione, diffusa separatamente, parla invece di oltre 4,3 milioni di BTC custoditi in indirizzi più datati che esporrebbero pubblicamente la chiave, per un valore superiore ai 360 miliardi di dollari. La discrepanza tra le due cifre non trova chiarimento nei report ufficiali di Europol consultati, e andrebbe quindi considerata con cautela fino a un chiarimento della metodologia di calcolo sottostante.
Nessuna data, ma nessun collasso previsto
Europol non si è sbilanciata su una data in cui i computer quantistici capaci di eseguire questi attacchi diventeranno realtà, poiché macchine di questo tipo non esistono ancora. L’agenzia ha però scelto una formula precisa per descrivere lo scenario più probabile: «l’adattamento proattivo, piuttosto che il collasso sistemico, è l’esito più probabile», come riportato da CoinDesk. Le chiavi già esposte on-chain, inoltre, non possono essere rese sicure contro gli attacchi quantistici retroattivamente: l’unica soluzione, secondo Europol, è spostare preventivamente i fondi verso nuovi indirizzi basati su crittografia post-quantistica, prima che un attacco pratico diventi possibile.
La strategia proposta per il settore
Europol ha chiesto una transizione graduale verso la crittografia post-quantistica, con il coinvolgimento coordinato di sviluppatori di blockchain, fornitori di wallet, autorità politiche e utenti finali. L’agenzia ha inoltre proposto la creazione di un gruppo di lavoro guidato dalla Commissione Europea, che includa l’agenzia europea per la cybersicurezza ENISA, con il compito di fornire consulenza periodica ai legislatori sull’evoluzione della minaccia.
Il secondo report pubblicato lo stesso giorno riguarda invece il rischio più ampio legato ai dati cifrati raccolti oggi e conservati per una futura decifrazione, una tecnica nota come “harvest now, decrypt later”, che riguarda non solo le criptovalute ma qualsiasi informazione sensibile protetta da crittografia a chiave pubblica.
FONTI: EUROPO, ENISA, CRYPTOQUANT